· Michal Pietrus  · 1 min read

First Polish banks enter the post-quantum cryptography era

and test a new generation of encryption, resistant to "harvest now, decrypt later" threats.
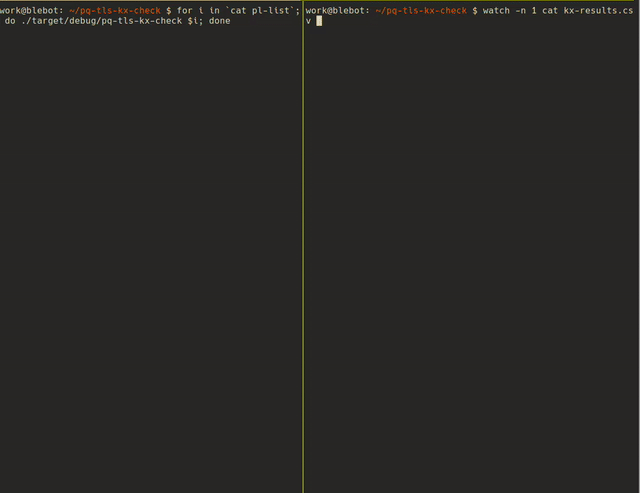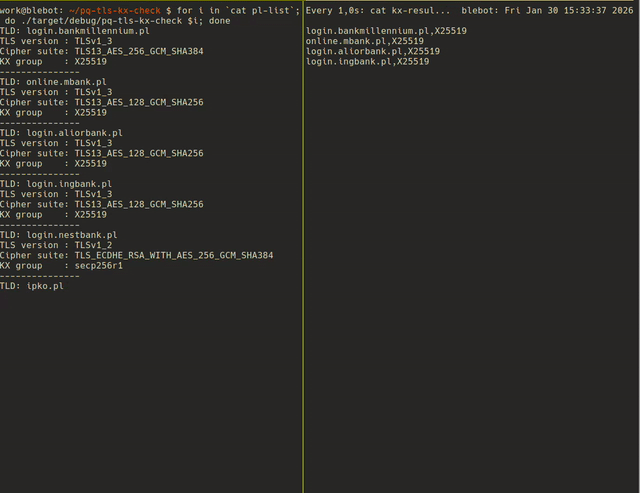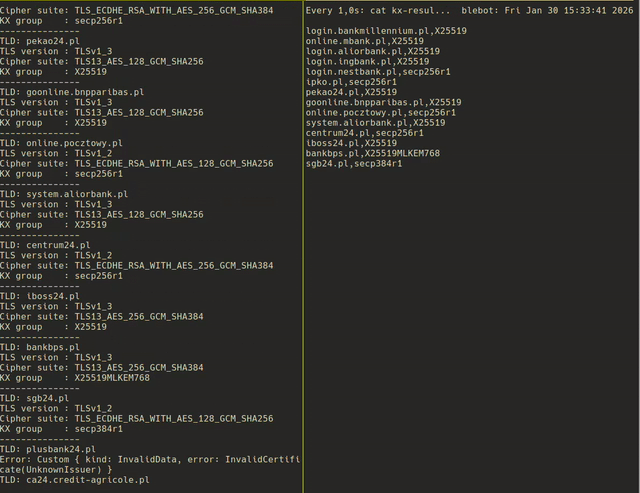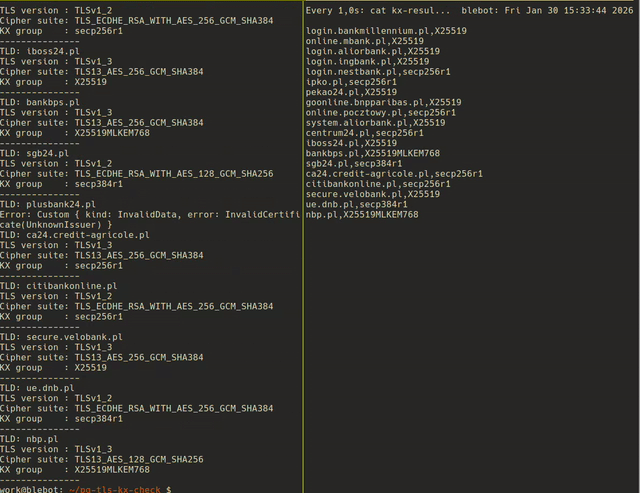
and test a new generation of encryption, resistant to "harvest now, decrypt later" threats.
An English translation of this post is not yet available. The original Polish version is displayed below.

Dwa polskie banki testują już nowy sposób szyfrowania połączeń, który ma chronić poufne dane klientów również w przyszłości, nawet przed zagrożeniami związanymi z komputerami kwantowymi.

W praktyce oznacza to ochronę przed scenariuszem “zbieraj dziś, odszyfruj później” (harvest-now, decrypt-later; HNDL). Jeśli zaszyfrowana komunikacja zostanie przechwycona dziś, nie da się jej odszyfrować w przyszłości.

Aktualnie dotyczy to domen banków:

🔹 bankbps.pl
🔹 nbp.pl

Ziarna zostały zasiane. Jednocześnie pokazuje to, że w konkretnych obszarach cyfrowej komunikacji, kryptografia post-quantum może być wdrożona już dziś, bez problemów z kompatybilnością, wydajnością czy UX.

To dopiero początek największej migracji algorytmów kryptograficznych w historii internetu.
Share:
Back to Blog

Related Posts

View All Posts »
Eight weak private keys. One global trust problem.

Eight weak private keys. One global trust problem.

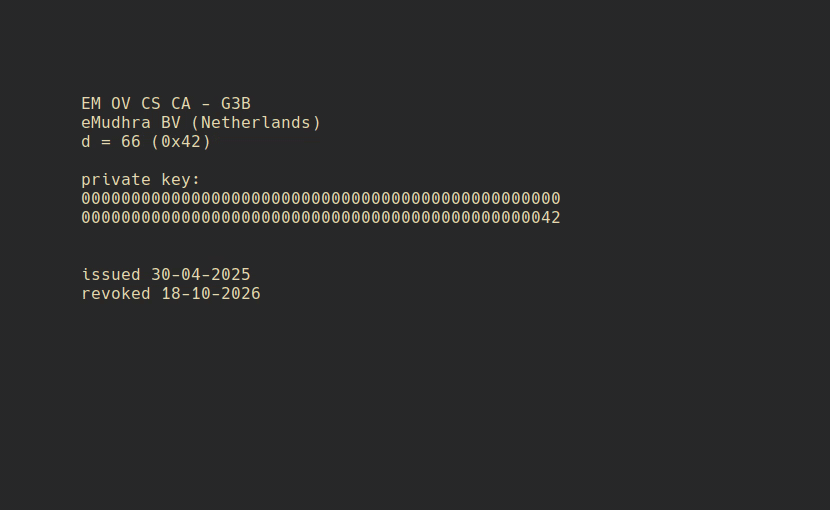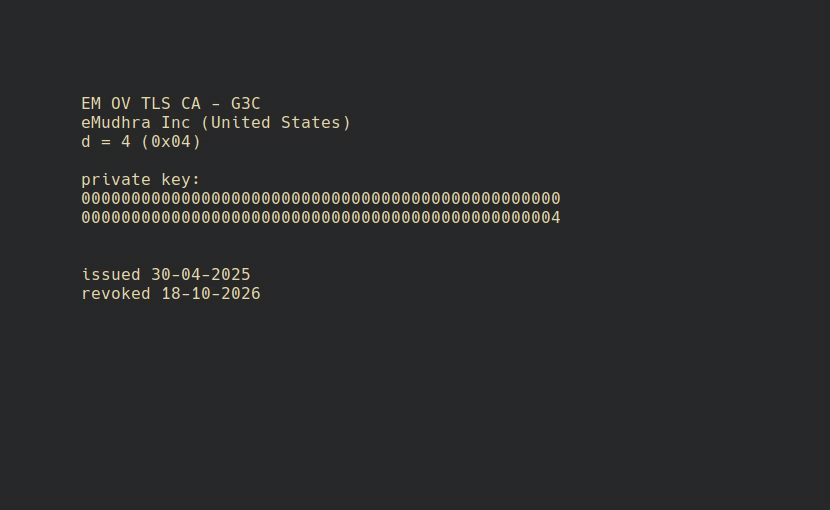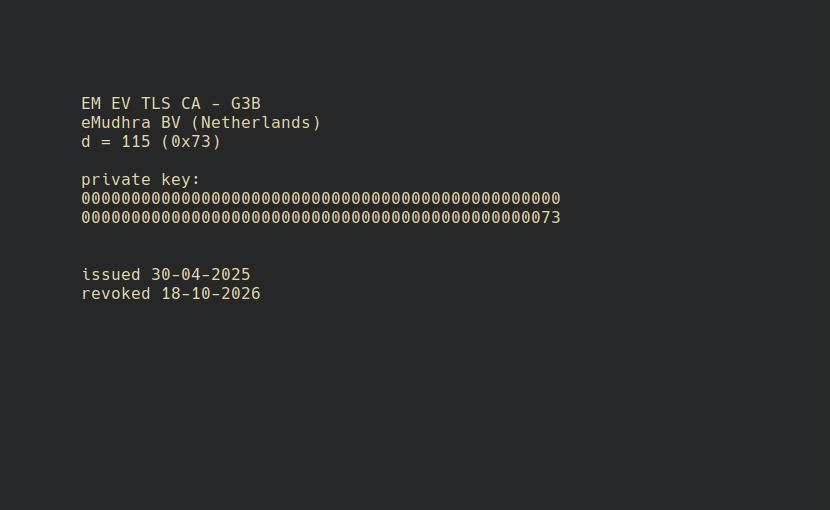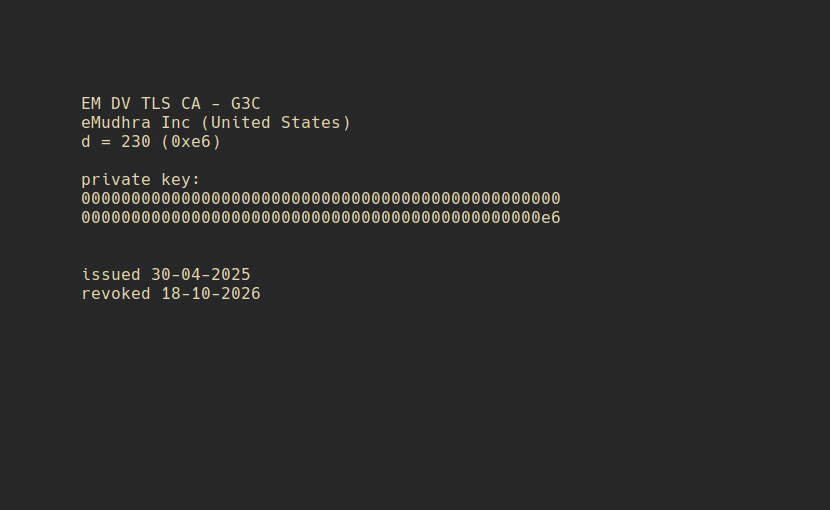
Eight compromised CA keys, an entire root removed from browser trust stores, and 30000+ certificate issuances affected. The eMudhra incident raises a bigger question: why should compromising one signing key undermine an entire chain of trust? Is there any other option?

Osiem słabych kluczy prywatnych. Jeden globalny problem z zaufaniem.

Osiem słabych kluczy prywatnych. Jeden globalny problem z zaufaniem.

Osiem skompromitowanych kluczy CA, root cert usunięty z 'trust stores' i 30000+ wystawionych certyfikatów objętych skutkami tej decyzji. Incydent eMudhra rodzi jednak szersze pytanie: dlaczego kompromitacja jednego klucza podważa cały łańcuch zaufania? Czy istnieje inne rozwiązanie?

Classic McEliece pod ostrzałem

Classic McEliece pod ostrzałem

Rok 2026 przynosi szybki postęp w kryptoanalizie doprowadzając do kilku przełomów, które podważyły dotychczasowy margines bezpieczeństwa Classic McEliece.