
· Michal Pietrus
Dostępny w: EN
Osiem słabych kluczy prywatnych. Jeden globalny problem z zaufaniem.
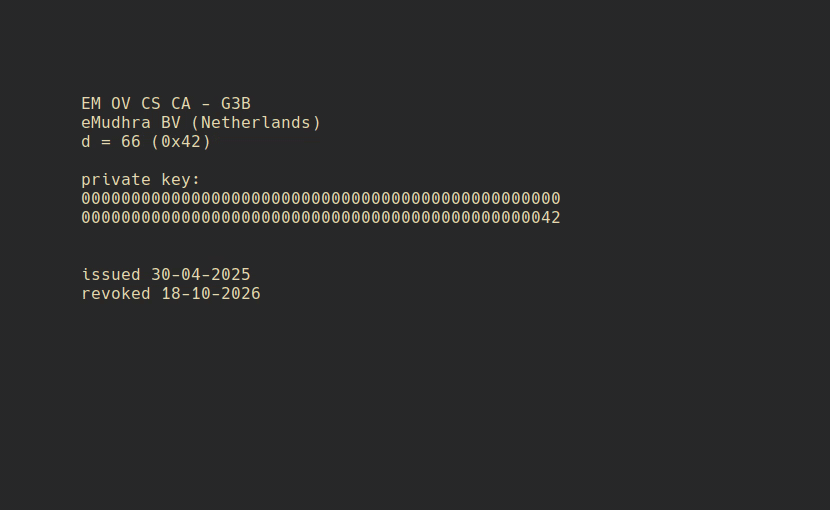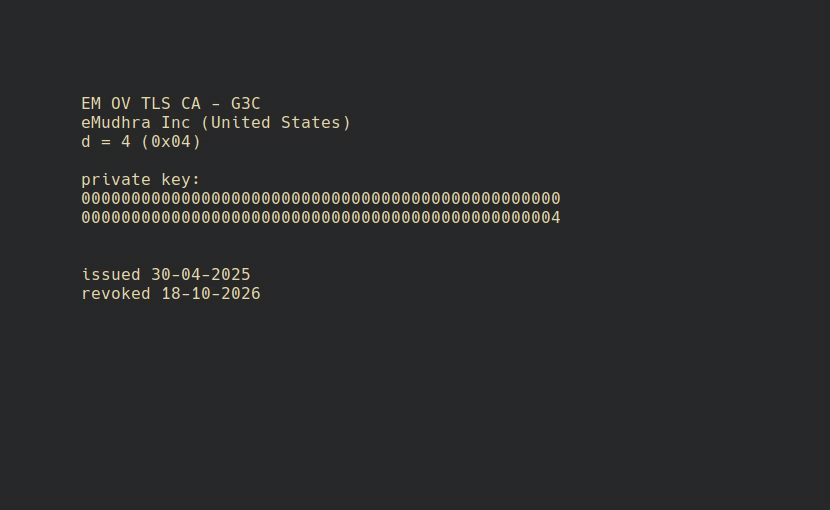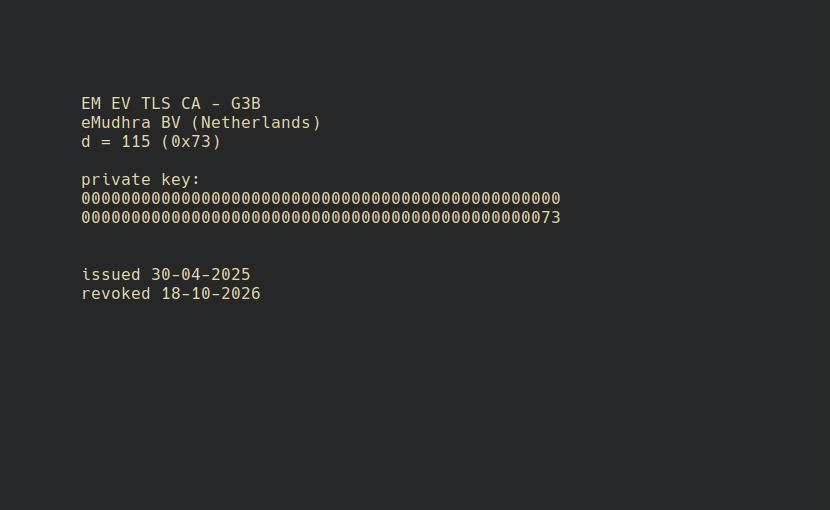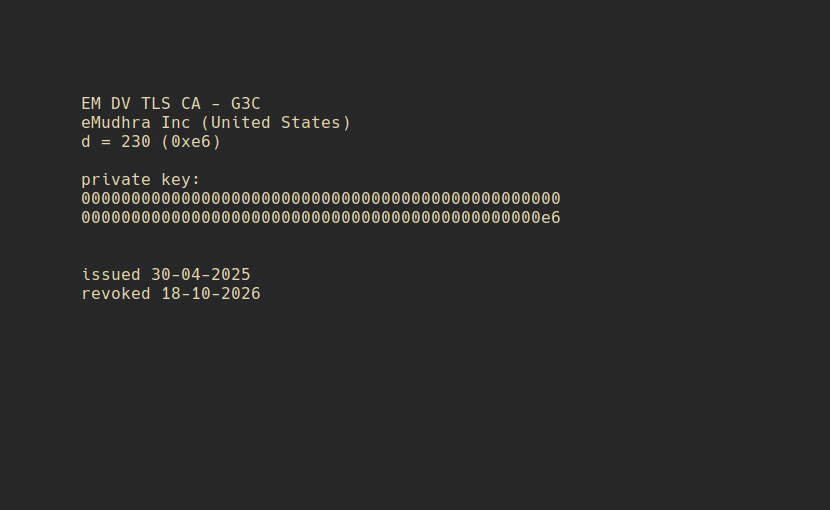
Osiem skompromitowanych kluczy CA, root cert usunięty z 'trust stores' i 30000+ wystawionych certyfikatów objętych skutkami tej decyzji. Incydent eMudhra rodzi jednak szersze pytanie: dlaczego kompromitacja jednego klucza podważa cały łańcuch zaufania? Czy istnieje inne rozwiązanie?